在信息化时代,网络安全越来越成为企业关注的焦点。HTTPS证书作为保护用户数据安全的重要工具,在确保网站交易、通信等信息传输的保密性和完整性方面发挥着不可替代的作用。
随着数字化进程不断推进,越来越多的企业开始意识到HTTPS的重要性(它不仅保护了网民的隐私,还增强了品牌的可信度)。HTTPS证书申请也因此成为众多企业的必修课。这类证书能够通过加密技术保证数据的安全性,并通过绿色锁头标识向访问者展示网站的高度安全性,从而提升用户体验与信任。
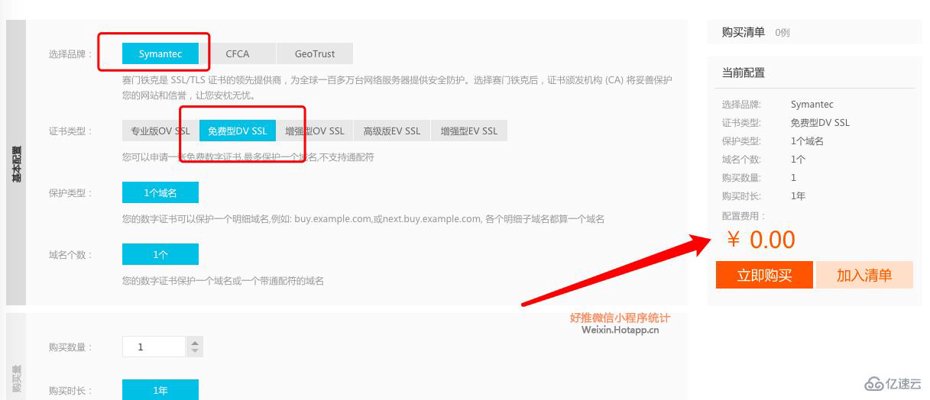
然而,在实际操作过程中,不少企业对于如何选择合适的证书类型仍感到迷茫(如单域名、多域名或多站点等不同选项),也不知道该如何进行申请及维护工作。这就需要我们深入了解这个过程以及相关技术背景。
首先,HTTPS证书主要分为三种:DV SSL证书、OV SSL证书和EV SSL证书。这三者在保护级别上逐级提升,分别适应于不同场景下的需求(如普通网站和电商平台),选择时需根据具体业务特点来决定。
其次,在申请过程中,企业还需注意以下几点问题: - 确保域名所有者的身份被认证,因为许多证书要求这一过程; - 了解并提供相关证明材料,比如营业执照等。 - 保持定期检查与更新,以应对可能出现的过期或损坏情况。
另外,在技术层面,《SSL/TLS协议》是实现HTTPS的基石。理解这项协议对于顺利完成申请至关重要(例如熟知握手过程、密钥交换方式等)。
总体而言,企业不仅要掌握各类证书适用场景和申请流程,还需要不断提升安全意识和技术水平,才能更好地防范潜在风险并赢得用户信任。通过合理配置HTTPS证书,我们不仅能够有效增强互联网安全性,还能在激烈的市场竞争中保持领先优势,构建起一道坚实的防护屏障。